
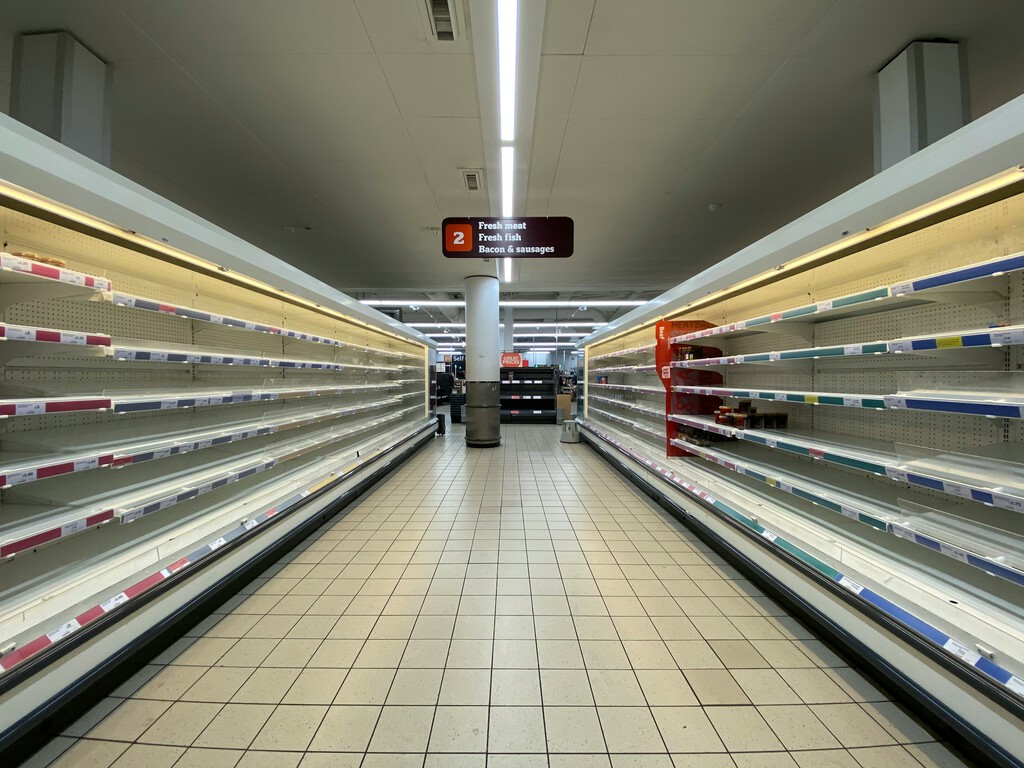
Numerosos supermercados en Francia han sido víctimas de un ciberataque que manipuló remotamente los sistemas de refrigeración, provocando la pérdida de miles de alimentos. El incidente, que afectó a grandes cadenas, ha puesto de manifiesto la vulnerabilidad de la infraestructura crítica y la necesidad de modernizar los equipos para garantizar la seguridad alimentaria y operativa.
Cuando se piensa en ciberseguridad, es común imaginar correos electrónicos fraudulentos, contraseñas comprometidas o fallas en páginas web. Sin embargo, los sistemas informáticos también son fundamentales en actividades que no se asocian directamente con una pantalla, como la conservación de alimentos a la temperatura adecuada. En un supermercado, gran parte de esta tarea recae en dispositivos electrónicos que monitorean y gestionan los equipos de refrigeración. Estamos tan habituados a su funcionamiento que rara vez les prestamos atención, hasta que la posibilidad de su manipulación nos obliga a considerar de otra manera algo tan común como la apertura de un frigorífico.
Numerosos supermercados franceses fueron blanco de un ataque contra sus sistemas de refrigeración durante la noche del domingo 11 al lunes 12 de octubre. Según reportes de AFP y Reuters, los atacantes lograron intervenir de forma remota en los sistemas encargados de regular la temperatura de los equipos frigoríficos y alterar su funcionamiento. Entre las cadenas afectadas se encuentran Intermarché, E.Leclerc y Coopérative U. Dominique Schelcher, presidente de esta última, confirmó públicamente el incidente y explicó que sus equipos estaban colaborando con especialistas en refrigeración para resolver la situación.
Los controladores utilizados en estos establecimientos no solo supervisan la temperatura, sino que también coordinan diversas funciones de las instalaciones frigoríficas, incluyendo los ciclos de descongelación para eliminar la escarcha acumulada. Según BFMTV, citado por AFP, los atacantes consiguieron activar a distancia esta función, lo que habría provocado un aumento de la temperatura interna de los equipos por encima de lo permitido. Es crucial diferenciar: la información disponible apunta a este mecanismo como el responsable de la alteración de las temperaturas, pero aún no se ha esclarecido cómo se logró el acceso a los dispositivos.
Les Mousquetaires, propietario de Intermarché, informó a Reuters que aproximadamente 150 tiendas de la cadena resultaron afectadas y que los frigoríficos alterados alcanzaron temperaturas de hasta 50 °C durante seis horas. La compañía se vio obligada a desechar los alimentos perjudicados para evitar riesgos sanitarios. Una actualización posterior indicó que el ataque impactó al menos 300 establecimientos de Intermarché y Netto, más de 100 de Coopérative U y varios de E.Leclerc. Carrefour también comunicó que 80 de sus supermercados fueron afectados. La Fiscalía de París investiga, además, los incendios reportados durante el incidente para determinar su posible relación con el ciberataque.
Una de las claves de la investigación se centra en la antigüedad de los dispositivos. Danfoss confirmó a AFP que los modelos AK-SM800 y AK-SC355 están entre los afectados y recordó que estos productos ya no reciben actualizaciones de seguridad. El fabricante, que aconseja su reemplazo, ya había documentado ataques contra supermercados en Rusia e Israel en 2022 que utilizaban controladores AK-SM800. También existe una vulnerabilidad conocida, CVE-2025-41450, pero esta afecta a otra serie, los AK-SM 8xxA, y permite la exposición de información interna sensible. Hasta el momento, no hay evidencias de que este fallo específico haya sido explotado en Francia.
La Fiscalía de París ha iniciado una investigación para identificar a las víctimas y determinar los daños vinculados al ciberataque. Paralelamente, el primer ministro Sébastien Lecornu encargó a la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI) que examinara el incidente. Según una fuente gubernamental citada por Reuters, el organismo ha identificado una vulnerabilidad en el software de Danfoss, aunque no se ha confirmado si esta fue utilizada para acceder a los equipos. Francia también se está coordinando con otros países europeos ante posibles afectaciones, mientras la identidad de los atacantes permanece desconocida públicamente.
Mientras las autoridades francesas investigan lo sucedido, el grupo neerlandés Ahold Delhaize ha reportado otro incidente de ciberseguridad en su red y ha desconectado varios sistemas como medida preventiva. En Países Bajos, su cadena Albert Heijn ha experimentado interrupciones en su sitio web, aplicación y entregas a domicilio. En Bélgica, Delhaize ha desconectado preventivamente parte de sus sistemas internos y su servicio de atención al cliente también ha quedado temporalmente fuera de servicio. Los establecimientos permanecen abiertos y, por ahora, no existen pruebas que permitan relacionar estos problemas con el ataque a la refrigeración en Francia.
Lo ocurrido en Francia ofrece una lección importante sobre el alcance de la ciberseguridad. Habitualmente, la asociamos con la protección de cuentas bancarias, contraseñas o programas informáticos, pero también engloba tareas tan cotidianas como mantener refrigerados los alimentos de un supermercado. En este caso, la manipulación de unos controladores tuvo consecuencias directas sobre productos que requerían conservarse a temperaturas específicas. Aunque persisten interrogantes sobre cómo accedieron los atacantes y la magnitud total de los daños, este episodio nos recuerda que las repercusiones de un ciberataque pueden trascender ampliamente el ámbito de una pantalla.









