
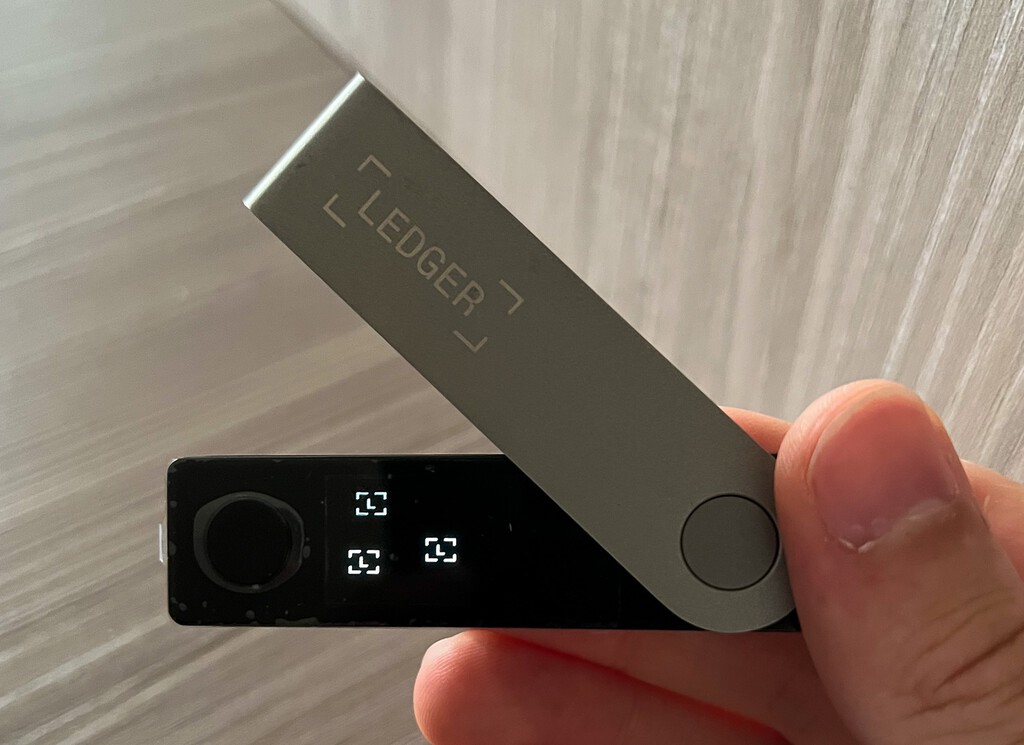
Un reciente ataque ha resultado en el robo de aproximadamente 100 millones de dólares en criptomonedas, afectando a usuarios de monederos físicos Ledger. La investigación preliminar sugiere que los dispositivos fueron manipulados físicamente con componentes adicionales, permitiendo a los atacantes interceptar las frases de recuperación. Este incidente subraya la importancia de la seguridad física de los dispositivos, incluso cuando parecen auténticos y funcionan correctamente.
Cuando se aborda la protección de criptomonedas, la atención suele centrarse en contraseñas, fraudes en línea o ciberataques. Sin embargo, existe una faceta de seguridad menos obvia: la integridad del dispositivo físico que resguarda las claves de acceso a los fondos. Es posible adquirir un monedero auténtico, recibirlo en su empaque original y verificar su aparente funcionamiento normal, pero ninguna de estas condiciones asegura que su interior no haya sido manipulado. Este tipo de riesgo puede comprometer incluso las precauciones más habituales.
Las primeras alertas surgieron el 9 de octubre desde el sudeste asiático, cuando usuarios de monederos Ledger reportaron la desaparición de sus fondos sin haber autorizado ninguna transferencia. El fabricante asoció los casos de pérdidas confirmadas con CryptoBilis, un distribuidor autorizado de sus productos en Malasia, Indonesia y Filipinas. Según Bitquery, el ataque supuso la sustracción de unos 102 millones de dólares de 324 monederos digitales identificados en seis redes blockchain, aunque su análisis no pudo determinar cómo se obtuvieron las claves de cada uno. Ledger ha confirmado la presencia de un implante físico no autorizado en al menos uno de los dispositivos afectados, pero no ha validado la cifra total de las pérdidas.
Para comprender cómo fue posible este ataque, es crucial entender la función real de estos aparatos. Las criptomonedas no se almacenan dentro del dispositivo, sino que permanecen registradas en una cadena de bloques, mientras el aparato custodia las claves privadas necesarias para autorizar operaciones. Durante la configuración, un Ledger Nano X genera una frase de recuperación de 24 palabras, la cual permite reconstruir esas claves en caso de pérdida del monedero. El problema radica en que, si alguien obtiene esta combinación, puede acceder a los fondos sin necesidad de poseer el dispositivo original.
La clave del ataque residía en una modificación que los propietarios no podían detectar a simple vista. De acuerdo con las investigaciones de Joe Grand y Tibane Labs, ciertos Ledger Nano X habían sido alterados con circuitos adicionales conectados al sistema que envía información a la pantalla. Cuando el usuario configuraba el dispositivo, estos componentes interceptaban los caracteres de la frase de recuperación y los almacenaban. Posteriormente, un módulo LTE, una eSIM y una antena permitían la transmisión de estos datos a los atacantes, quienes podían reconstruir el acceso al monedero desde otro dispositivo.
Un usuario mostró un Ledger Nano X presuntamente manipulado (izquierda) junto a uno sin modificar (derecha).
¿Cómo pudo pasar desapercibida una alteración de esta magnitud? El sistema Genuine Check de Ledger verifica la autenticidad del dispositivo a través de su chip de seguridad, pero no está diseñado para identificar componentes añadidos a su alrededor. Si ese chip permanece intacto, un aparato manipulado puede superar la verificación y funcionar con aparente normalidad, una limitación que el propio fabricante ha reconocido. La compañía francesa, además, asegura no haber encontrado indicios de intrusión en sus sistemas o servicios. Lo investigado hasta ahora sugiere la manipulación física de unidades específicas, y no una vulneración de su infraestructura interna.
Las señales de esta amenaza habían aparecido mucho antes del robo. En agosto de 2025, el investigador Joe Grand comenzó a examinar monederos Ledger después de que un comprador en Tailandia detectara componentes extraños en uno de ellos. En marzo de 2026, comunicó sus hallazgos al fabricante, pero los descubrimientos continuaron: meses después, Mark Karpelès, de Tibane Labs, identificó versiones más sofisticadas, en las que los cables visibles habían sido reemplazados por circuitos flexibles cuidadosamente camuflados. Esta evolución indicaba un trabajo cada vez más elaborado, aunque no demuestra que todos los dispositivos fueran modificados por los mismos responsables.
Con la investigación aún en curso, Ledger aconsejó a quienes hubieran comprado uno de sus dispositivos a CryptoBilis en los 90 días previos a la alerta que no iniciaran su configuración si aún no lo habían hecho. A quienes ya lo habían configurado, les recomendó considerar el traslado de sus fondos a un nuevo monedero Ledger con una frase de recuperación diferente. La compañía también está revisando sus medidas contra las alteraciones físicas, mientras que fabricantes como Trezor han anunciado cambios preventivos en sus redes de distribución. Por ahora, no se han identificado públicamente a los responsables ni se conoce el número total de unidades afectadas.









