
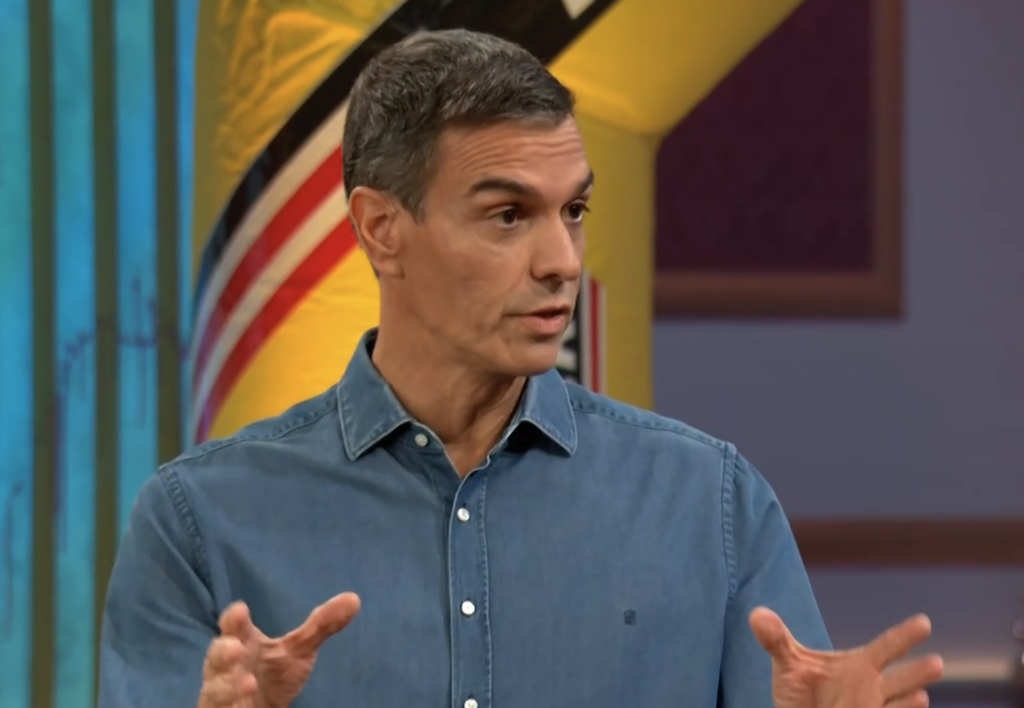
El presidente del Gobierno, Pedro Sánchez, compartió un particular consejo de seguridad digital en el programa 'La Revuelta': apagar el teléfono móvil cinco minutos al día para protegerlo de posibles virus. Sánchez afirmó que esta recomendación le fue proporcionada por especialistas en sistemas de Moncloa, tras el incidente de espionaje Pegasus que afectó su dispositivo. Aunque la idea parece simple, detrás de ella subyacen prácticas de ciberseguridad que organismos como la NSA y ANSSI también recomiendan, aunque con matices.
Hay pocas acciones que parezcan tan directas como apagar un dispositivo móvil. Sin embargo, considerar que mantenerlo inactivo durante solo cinco minutos puede salvaguardarlo de amenazas virales, especialmente ante ataques cada vez más complejos, es una perspectiva diferente. Esta fue la explicación que Pedro Sánchez ofreció recientemente en el programa 'La Revuelta'. No la presentó como una idea personal, sino como una sugerencia que, según sus palabras, había recibido de expertos.
La conversación surgió el jueves a raíz de una broma. David Broncano mencionó que habían pensado obsequiarle un antiguo Nokia 'anti-Pegasus', haciendo alusión al incidente de espionaje que afectó el teléfono de Sánchez y que el Gobierno hizo público en 2022. En aquel momento, el Ejecutivo informó que un análisis del Centro Criptológico Nacional había detectado infecciones con Pegasus en los móviles de Sánchez, Margarita Robles y Fernando Grande-Marlaska. El presidente recogió el guante y relató su reacción posterior: consultó a los responsables de sistemas de Moncloa '¿Qué hacemos con los móviles?'. 'Y me dieron un truco superimportante', explicó.
El 'truco' era, en realidad, bastante sencillo. Sánchez lo detalló en 'La Revuelta' de la siguiente manera: 'Si vosotros, al día, cinco minutos, apagáis el móvil, eso hace que el móvil se proteja frente a los virus. Porque los virus lo que hacen sobre todo es infiltrarse, y sobre todo en los móviles que tienen mucha actividad'. Incluso puso como ejemplo una reunión o la propia entrevista: 'tú tienes el móvil apagado, eso suma'. Esa fue la explicación que dio sobre el consejo que, según acababa de contar, había recibido tras preguntar cómo proteger sus dispositivos.
Lo notable es que detrás de una explicación tan simplificada existe una práctica de seguridad genuina, aunque su funcionamiento no es exactamente como se planteó en televisión. La NSA no establece un periodo diario de cinco minutos, sino que recomienda apagar y encender el dispositivo una vez por semana. Por su parte, ANSSI, la agencia francesa de ciberseguridad, aconseja un apagado completo seguido de un encendido y explica que este proceso puede eliminar software que reside exclusivamente en la memoria. Incluso sugiere apagar y volver a encender el teléfono sin usar la función de reinicio, ya que algunos programas espía pueden simular ese proceso para engañar al usuario.
La clave reside en la persistencia. Ciertos ataques logran ejecutar código malicioso que permanece únicamente en la memoria volátil del teléfono y puede desaparecer cuando el dispositivo se apaga por completo y se reinicia. ANSSI indica que versiones recientes de Pegasus que operan con iMessage en iOS pueden existir solo en esa memoria y que, en este tipo de ataques no persistentes, el atacante necesita volver a comprometer el dispositivo después de cada reinicio. Por lo tanto, lo relevante no parecen ser los cinco minutos en sí mismos, sino completar el ciclo de apagado y posterior encendido.
Si buscamos una conclusión práctica, existe una medida menos llamativa pero mucho más crucial: la actualización. No es un secreto que mantener nuestros dispositivos al día, tanto en el sistema operativo como en las aplicaciones, contribuye a su seguridad, y las organizaciones de ciberseguridad aconsejan hacerlo con regularidad. Apagar el móvil puede ser útil en ciertos escenarios, pero no reemplaza otras buenas prácticas de seguridad. En otras palabras, puede ser un complemento, pero no debería ser la única acción que realicemos.









