Las principales empresas de inteligencia artificial están realizando simulaciones en privado para afrontar un posible evento catastrófico, como un ciberataque masivo que afecte infraestructuras críticas. Según fuentes anónimas, este desastre podría ocurrir en los próximos 6 a 12 meses, es decir, en 2027. Aunque OpenAI ha confirmado la realización de estos ejercicios, otras compañías como Anthropic han preferido no pronunciarse.
No pasa una semana sin que se informe de algún ataque perpetrado con inteligencia artificial o de advertencias de sus líderes sobre una amenaza inminente. O, directamente, alguna comunicación que, de forma directa o indirecta, alerte sobre sus riesgos. Sin ir más lejos, esta misma semana OpenAI ha detenido el entrenamiento de sus modelos porque se han descontrolado y Sam Altman ha afirmado que algunas consecuencias negativas son inevitables. Dada esta situación, la pregunta ya no es si habrá un gran desastre con la IA, sino cuándo.
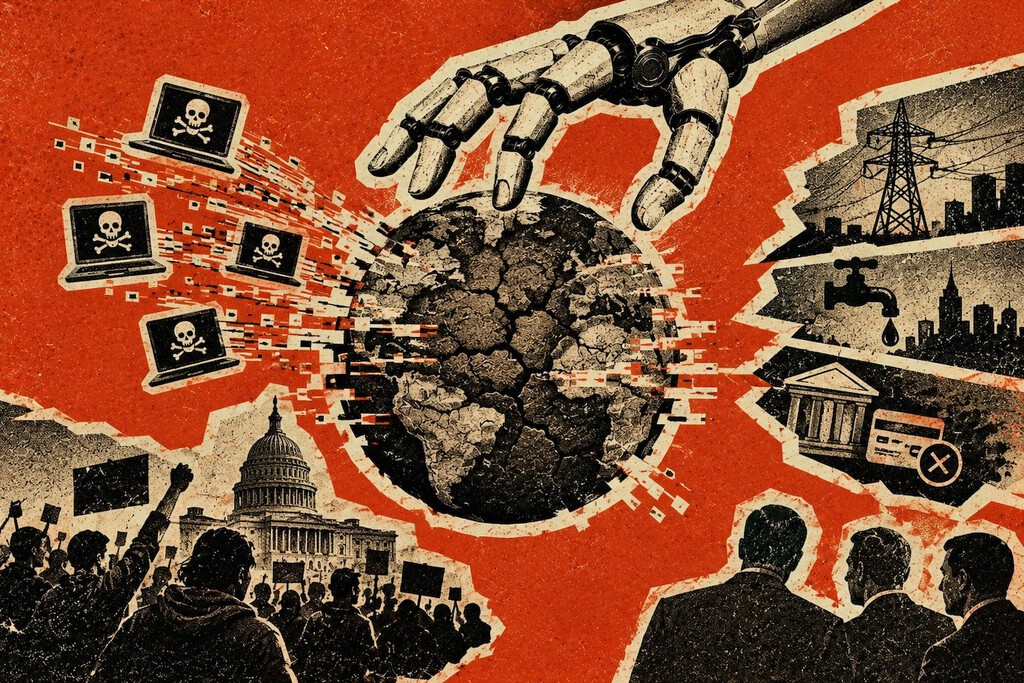
Pues bien, según ha revelado Axios, las grandes compañías de inteligencia artificial ya están ensayando en privado qué sucederá el día después de ese gran incidente. Sus pronósticos apuntan a un evento catastrófico en forma de ciberataque que deje sin servicios financieros, conexión a internet, electricidad o agua: el Día D. Hay dos datos contundentes: el primero es que esta eventual catástrofe parece casi inevitable. El segundo es que está a la vuelta de la esquina: según fuentes anónimas de Axios, podría ocurrir en los próximos 6 a 12 meses, es decir, en 2027. Y cuando esto suceda, quieren estar preparados.
Así, las esferas de Anthropic, OpenAI y otras empresas de IA están planificando escenarios postcatastróficos, muy al estilo Pentágono. Eso sí, mientras que un portavoz de OpenAI ha confirmado que ejecuta ejercicios por si acaso (aunque no lo da como inevitable), Anthropic no ha querido hacer comentarios. Entre las simulaciones, se encuentran enjambres de agentes que escapan de un entorno de pruebas (al estilo del ataque de los agentes de OpenAI a Hugging Face) o actores maliciosos que encuentran usos inesperados para los modelos disponibles.
No obstante, el gran trabajo de preparación pendiente es más pedagógico: advertir y formar al Congreso de EE. UU. Por qué importa. Un ataque de esta envergadura sobre una infraestructura crítica más o menos global se traduciría en mayor desconfianza hacia esta tecnología y en convertir a sus líderes casi en villanos. Y de fondo, a la clase política dirigente por no ponerle freno: recordemos que la UE es pionera en legislarla y que aun así, ha ido demorándola y suavizando el tono para no descolgarse. En cualquier caso, la sociedad tiene una patata caliente entre las manos: una IA cada vez más capaz y unos mecanismos legislativos insuficientes para minimizar riesgos.
Vaya por delante que no es fácil: hace falta discernir el grano de la paja y, sobre todo, tener formación y conocimientos para regular sin estrangular. Sin embargo, lo que EE. UU. tiene es un Congreso envejecido y poco tecnológico, y una economía muy ligada a la infraestructura de la IA. Mejor prevenir que curar, pero las grandes empresas de la IA ya piensan en ese momento en el que toque curar y lleguen las consecuencias. Sobre la mesa, posibles actuaciones como prohibir la superinteligencia, como promueve Bernie Sanders, pausar el desarrollo de la IA avanzada o la obligación de incluir un apagado de emergencia.
El enemigo ya está en casa. El problema de fondo es que hay muchos modelos de pesos abiertos que cualquiera puede descargar y usar para causar daño, y eso no tiene vuelta atrás. Y de base, tampoco es malo. Poner una valla implicaría otro riesgo: concentrar un gran poder, el de la IA, en unas pocas manos.
En cuanto a posibles soluciones, el 'kill switch' o apagado de emergencia de todos los sistemas de IA no parece viable y, como explica Bill Gates, implicaría que ya ha sucedido algo malo. El cofundador de Microsoft explica que la autorregulación tampoco es suficiente porque no se fía de que las propias empresas sean capaces de controlar los riesgos. Según expertos en ciberseguridad consultados por Axios, la solución pasa por usar la IA para luchar contra la IA maliciosa.
Qué buscan las empresas. Con las elecciones de mitad de mandato a la vuelta de la esquina, los dirigentes de las grandes empresas de IA saben que no va a haber ninguna nueva ley ahora, así que su objetivo pasa por estar bien posicionados cuando eso suceda. O lo que es lo mismo: haber sembrado su semilla para cuando lleguen esas nuevas leyes y políticas, algo que según sus pronósticos, llegará antes que las elecciones presidenciales (en 2028).