
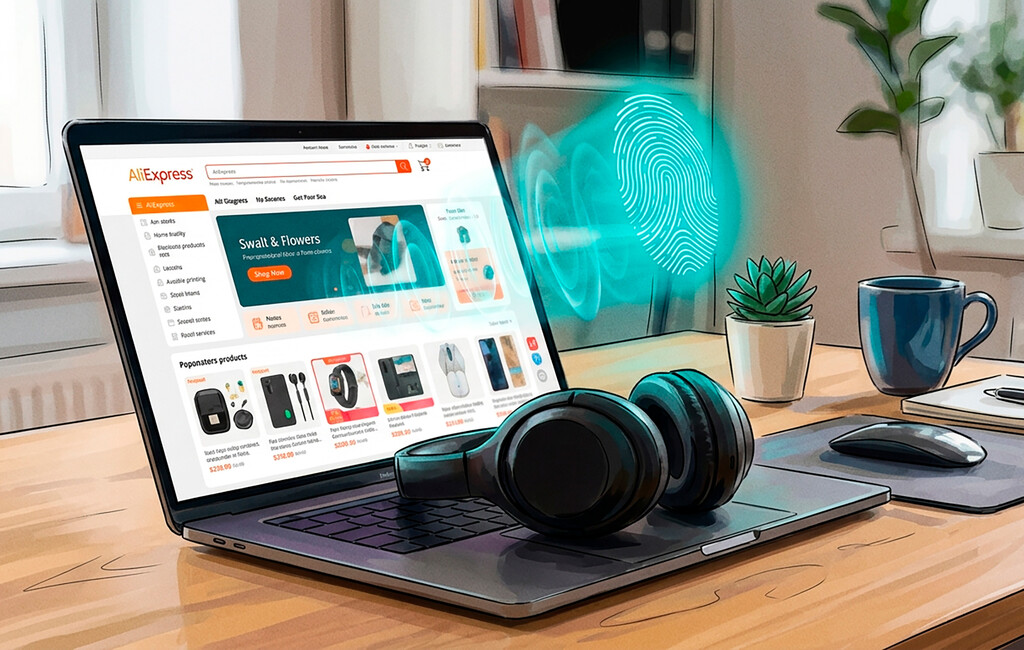
Un ingeniero de software ha descubierto cómo AliExpress emplea sonidos inaudibles para recopilar información del navegador y el dispositivo, lo que impacta en el funcionamiento de auriculares Bluetooth multipunto. Esta técnica de 'fingerprinting' busca singularizar equipos sin identificar directamente al usuario, generando preocupación sobre la privacidad y el uso de datos técnicos. Aunque la eficacia de esta técnica ha disminuido en navegadores modernos, su existencia subraya el interés de las plataformas en el rastreo invisible.
Pasamos una parte considerable de nuestro día navegando por internet sin cuestionarnos qué datos se generan en el proceso. Para nosotros, existen páginas, aplicaciones, búsquedas y productos; para los servicios que visitamos, también puede haber información sobre el navegador, el hardware, la pantalla o la forma en que interactuamos con cada página. Este interés no tiene una única finalidad: puede servir para medir comportamientos, personalizar servicios, detectar fraudes o distinguir el tráfico automatizado. La cuestión es que muchas de estas señales se recogen de forma poco visible.
El descubrimiento surgió casi por casualidad. Matthew Callaghan, ingeniero de software y experto en hardware, utilizaba unos auriculares Bluetooth multipunto que permitían la conexión simultánea a su PC y a su teléfono móvil. Según su relato, todo funcionaba normalmente hasta que abría AliExpress en Firefox o Chrome: poco después, el audio del teléfono dejaba de escucharse en los auriculares y solo regresaba al cerrar la pestaña. Silenciar la pestaña, o incluso silenciar el navegador o Windows, no resolvía el problema, y en la página no había ningún vídeo, música o contenido multimedia visible reproduciéndose.
Callaghan descartó inicialmente las explicaciones más obvias: no había elementos de audio o vídeo, llamadas de reproducción ni una sesión multimedia activa. Sin embargo, al monitorear la API Web Audio, encontró dos AudioContext creados por los scripts collina.js y fireyejs.js. El experto asegura que ambos generaban una onda de sierra conocida, analizaban cómo la procesaba el navegador y enviaban la señal a la salida de audio con la ganancia ajustada a cero.
Cuando se habla de fingerprinting, no se refiere a que una web obtenga nuestra huella dactilar. Esta técnica consiste en recopilar características que el navegador y el dispositivo exponen durante su funcionamiento, como la pantalla, el sistema operativo, el hardware, la GPU o ciertas respuestas de sus APIs. Ninguno de esos datos tiene por qué identificarnos por sí solo, pero al combinarlos pueden ayudar a singularizar un equipo entre muchos otros. En otras palabras, una web puede intentar reconocer un navegador sin necesidad de saber aún quién es la persona que lo utiliza.
Lo encontrado no se limitaba a WebAudio. Callaghan asegura que los mismos scripts consultaban también el renderizado de Canvas, información de WebGL, dimensiones de pantalla, memoria del dispositivo, formatos multimedia compatibles, comportamiento de WebRTC, tiempos de rendimiento y distintos eventos de interacción, entre otras señales. Los dos scripts aparecen además bajo AWSC y, según el investigador, parecen formar parte de herramientas de seguridad y antiabuso de Alibaba. La propia política de privacidad de AliExpress reconoce que recopila automáticamente información técnica y de uso del dispositivo, aunque no describe específicamente esta prueba de audio.
Existe un matiz importante: que AliExpress ejecute esta prueba no significa que el audio siga siendo una herramienta especialmente eficaz para distinguir navegadores. Tom Ritter, desarrollador de Firefox, explica que desde Firefox 118, lanzado en 2023, Mozilla hizo mucho más constante el resultado de WebAudio para eliminar la mayoría de esas diferencias; en la telemetría que cita, el 99,24% de las mediciones queda concentrado en solo tres valores. Por otra parte, esta técnica concreta es ineficaz en Chrome, que también incorpora sus propias bibliotecas.
El uso de señales del dispositivo no se mueve hoy en un vacío regulatorio. En Europa, el EDPB ha abordado expresamente el fingerprinting dentro del alcance técnico de ePrivacy, y en España la AEPD lleva años analizando estas técnicas y su relación con el acceso a información del terminal. El contexto es relevante porque muestra hasta qué punto reguladores y navegadores han ido prestando más atención al rastreo invisible. Pero conviene mantener el límite: con lo publicado por Callaghan no podemos afirmar que AliExpress haya vulnerado ninguna norma europea o española, y ni siquiera sabemos si este sistema se está desplegando de forma generalizada, o en qué países o regiones funciona de este modo.
A partir del navegador podemos ver mucho, pero no todo. Callaghan comprobó la recopilación y transmisión de numerosas señales técnicas, aunque reconoce que no tiene visibilidad sobre lo que ocurre después en los servidores de AliExpress: podrían utilizarse para reconocer dispositivos, detectar automatización o evaluar posibles fraudes, pero ninguna de esas finalidades está demostrada para este sistema concreto. Tampoco sabemos durante cuánto tiempo se conservan esos resultados, si acaban vinculándose a una identidad o si se utilizan en otros servicios de Alibaba. The Register asegura que solicitó comentarios a la compañía, aunque todavía no ha recibido una respuesta.









